
Ciberseguridad: el desafío de proteger las infraestructuras críticas
En la era digital, centrales eléctricas, aeropuertos, redes de telecomunicaciones, sistemas financieros y otras infraestructuras esenciales pueden ser blanco de ataques informáticos capaces de interrumpir servicios estratégicos y generar graves consecuencias para la seguridad de un país
 Ricardo de la Cruz


El siglo XXI es la era de la explosión informática. Cada vez más actividades de las personas, las empresas y los Estados dependen de sistemas tecnológicos capaces de procesar información, automatizar tareas y controlar procesos físicos en tiempo real. Entre ellos se encuentran los sistemas de tecnología operacional, conocidos como OT (Operational Technology, por sus siglas en inglés), que combinan programas informáticos (software) y equipos físicos (hardware) para supervisar, controlar y automatizar procesos industriales y dispositivos físicos.
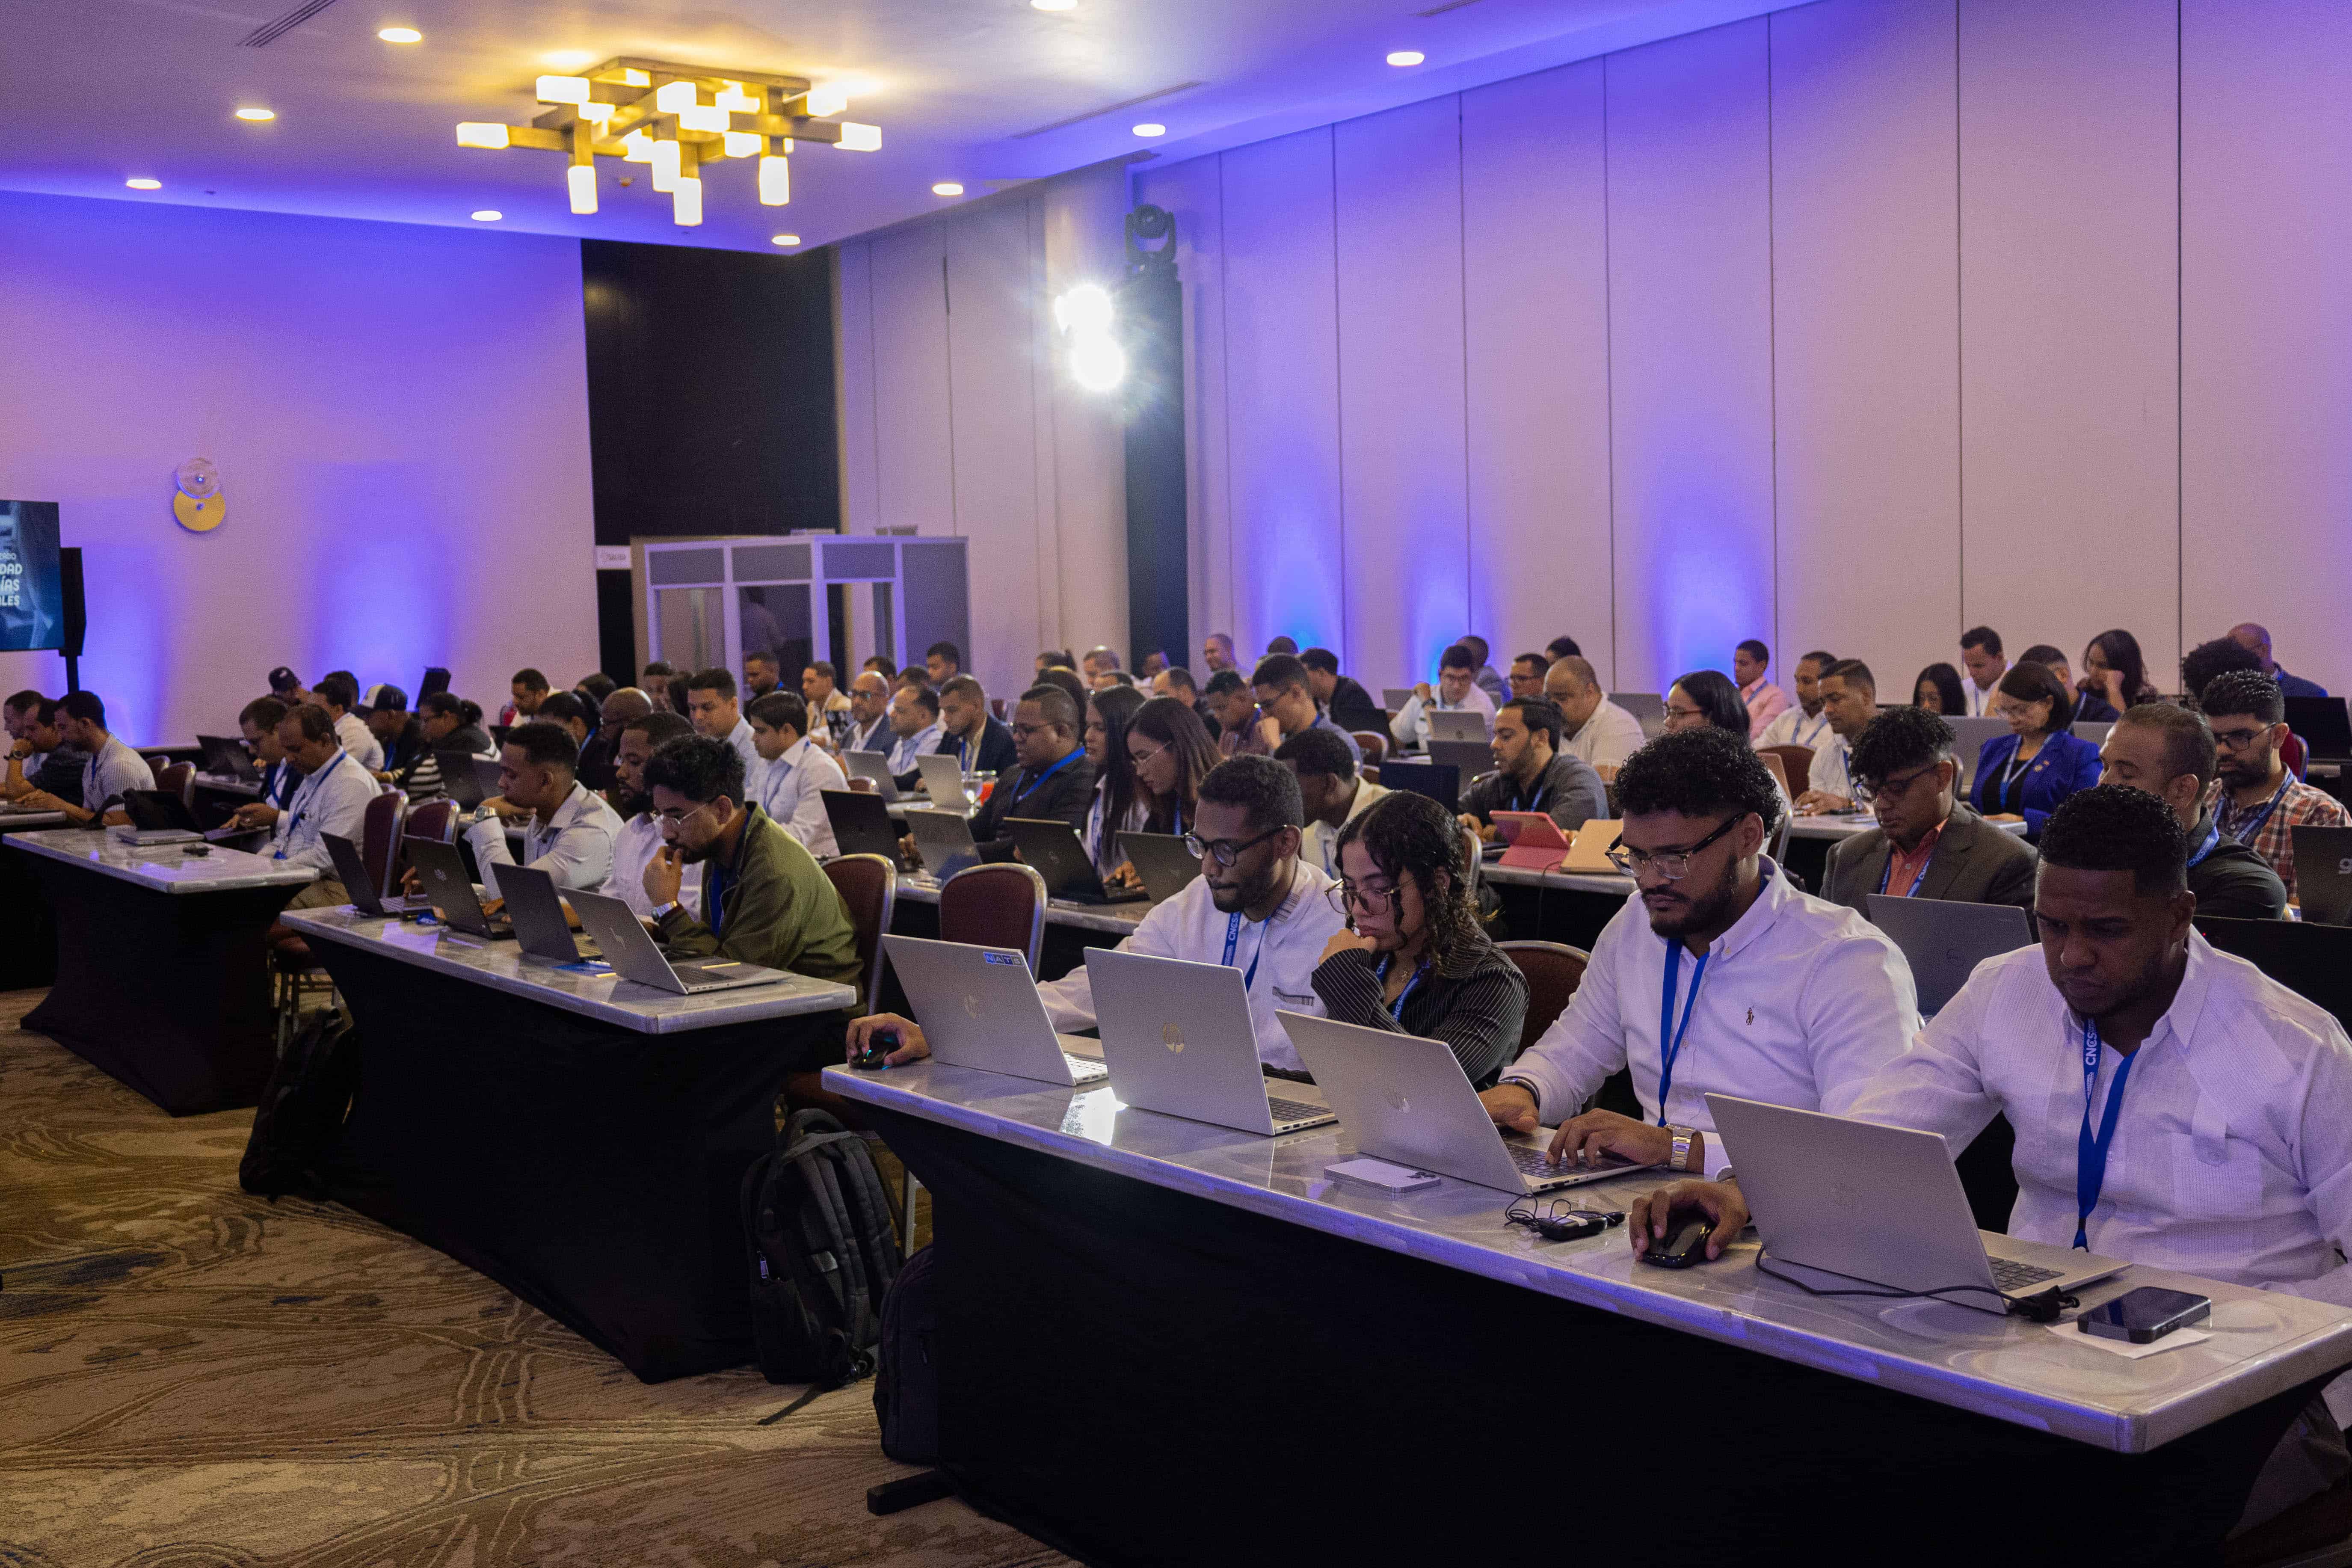
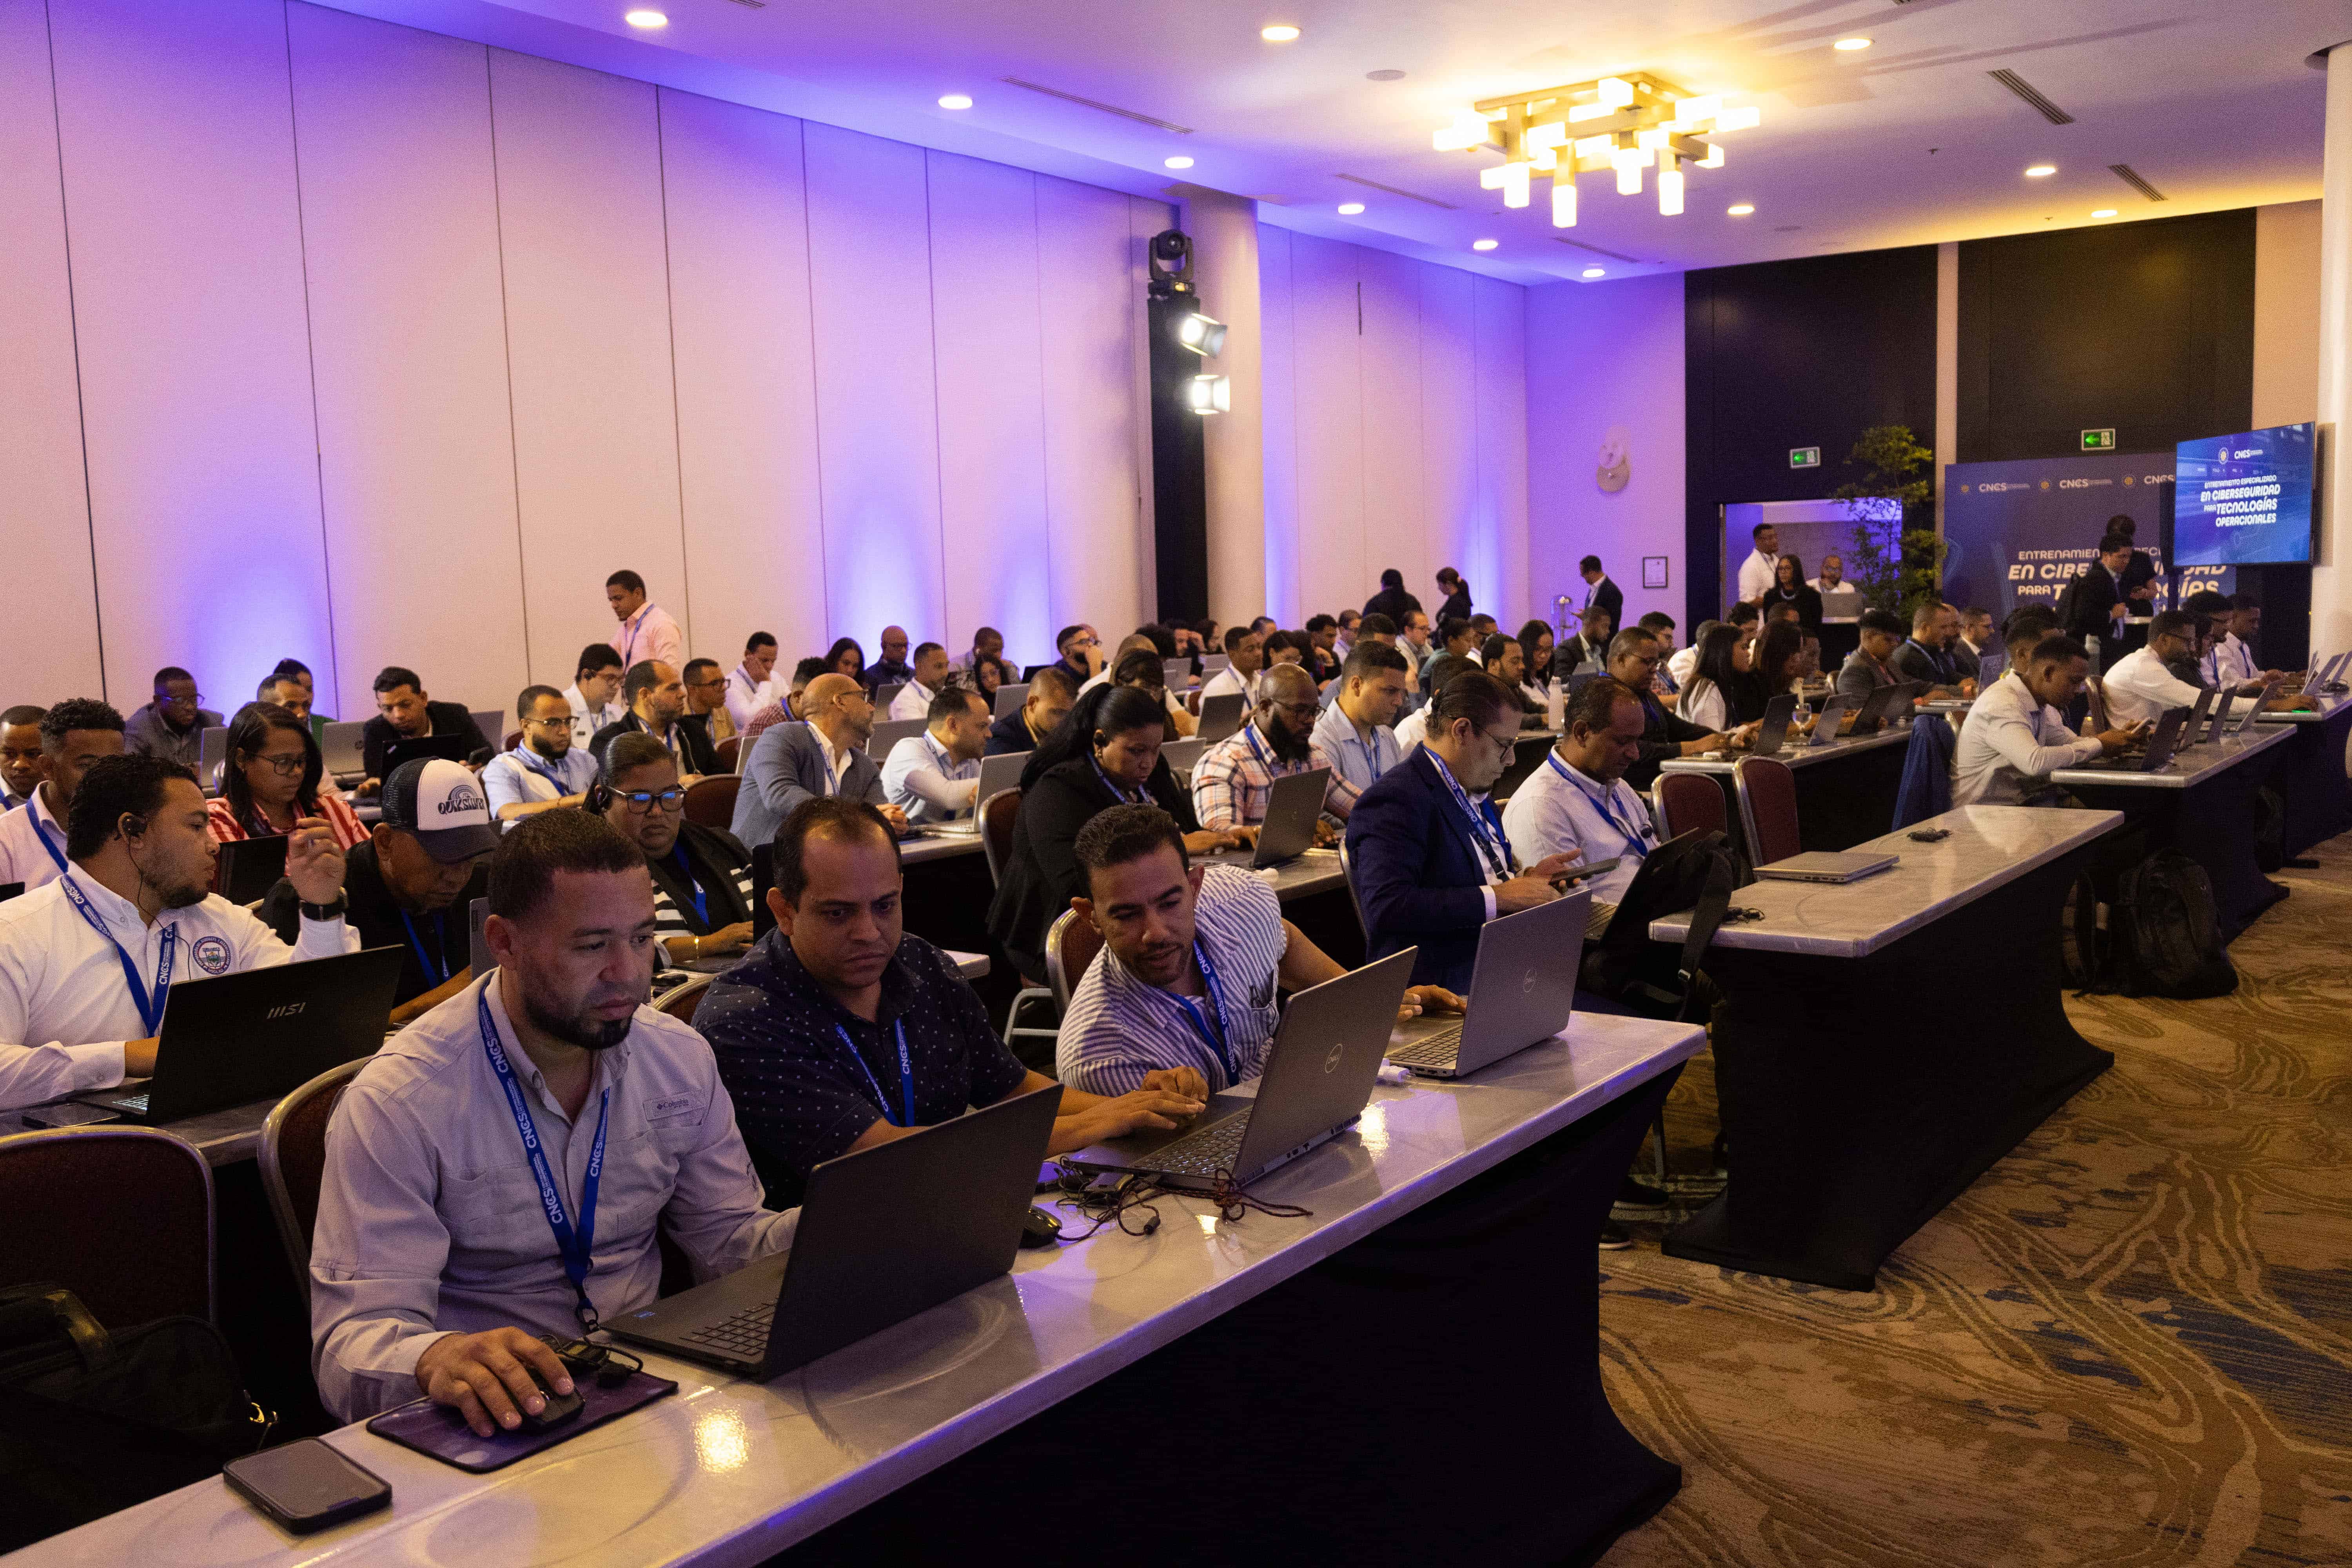
Con este escenario como contexto, el Centro Nacional de Ciberseguridad (CNCS) inició este miércoles un entrenamiento sobre protección de infraestructuras críticas, actividad con la que esa dependencia de la Dirección Nacional de Inteligencia (DNI) dejó abierto el Mes de la Ciberseguridad 2026.
Al curso asisten más de 100 profesionales encargados de ciberseguridad, monitoreo, operaciones y protección de infraestructuras críticas de instituciones del Estado y del sector privado.
EE. UU. acuerda con Google, Microsoft y xAI revisar sus modelos de IA antes de lanzarlos
Los técnicos trabajarán sobre los sistemas de los que dependen sectores como la energía, el agua, el transporte y las telecomunicaciones.
El acto de apertura lo encabezó el director de la DNI, Luis Soto, quien comentó que "todos los países están expuestos a un ataque. Lo importante es detectarlo a tiempo y recuperarse con rapidez".
Soto afirmó que la ciberseguridad es un asunto de seguridad nacional y advirtió que "ningún modelo se sostiene sin personal preparado".
También recordó que buena parte de estas infraestructuras está en manos de empresas privadas, por lo que pidió trabajar de manera conjunta.
"Ninguna institución puede hacerlo sola", expresó.
¿Qué importancia tienen los sistemas de tecnología operacional (OT)?
Transacciones bancarias, servicios públicos, generación y distribución de electricidad, suministro de agua, transporte y sistemas de comunicación, son algunos de los ámbitos que dependen de complejas infraestructuras tecnológicas.
A esto se suma la enorme cantidad de información que manejan los Estados, incluidos datos personales de los ciudadanos y documentos sensibles cuya divulgación o alteración podría comprometer la seguridad nacional.
Esta creciente dependencia tecnológica también ha abierto nuevas vías para las amenazas informáticas. Los ataques no tienen como único objetivo robar información, sino que pueden buscar alterar sistemas, interrumpir servicios esenciales e incluso provocar consecuencias en el mundo físico.
Es en este escenario donde la ciberseguridad adquiere una importancia estratégica para la protección de las infraestructuras críticas.
Un ataque informático que provocó efectos físicos
El instructor del entrenamiento, Peter Morin, especialista en seguridad de sistemas industriales con más de 25 años de experiencia, abordó la evolución de las amenazas contra los sistemas industriales y la posibilidad de que un ataque informático produzca consecuencias físicas sobre infraestructuras críticas.
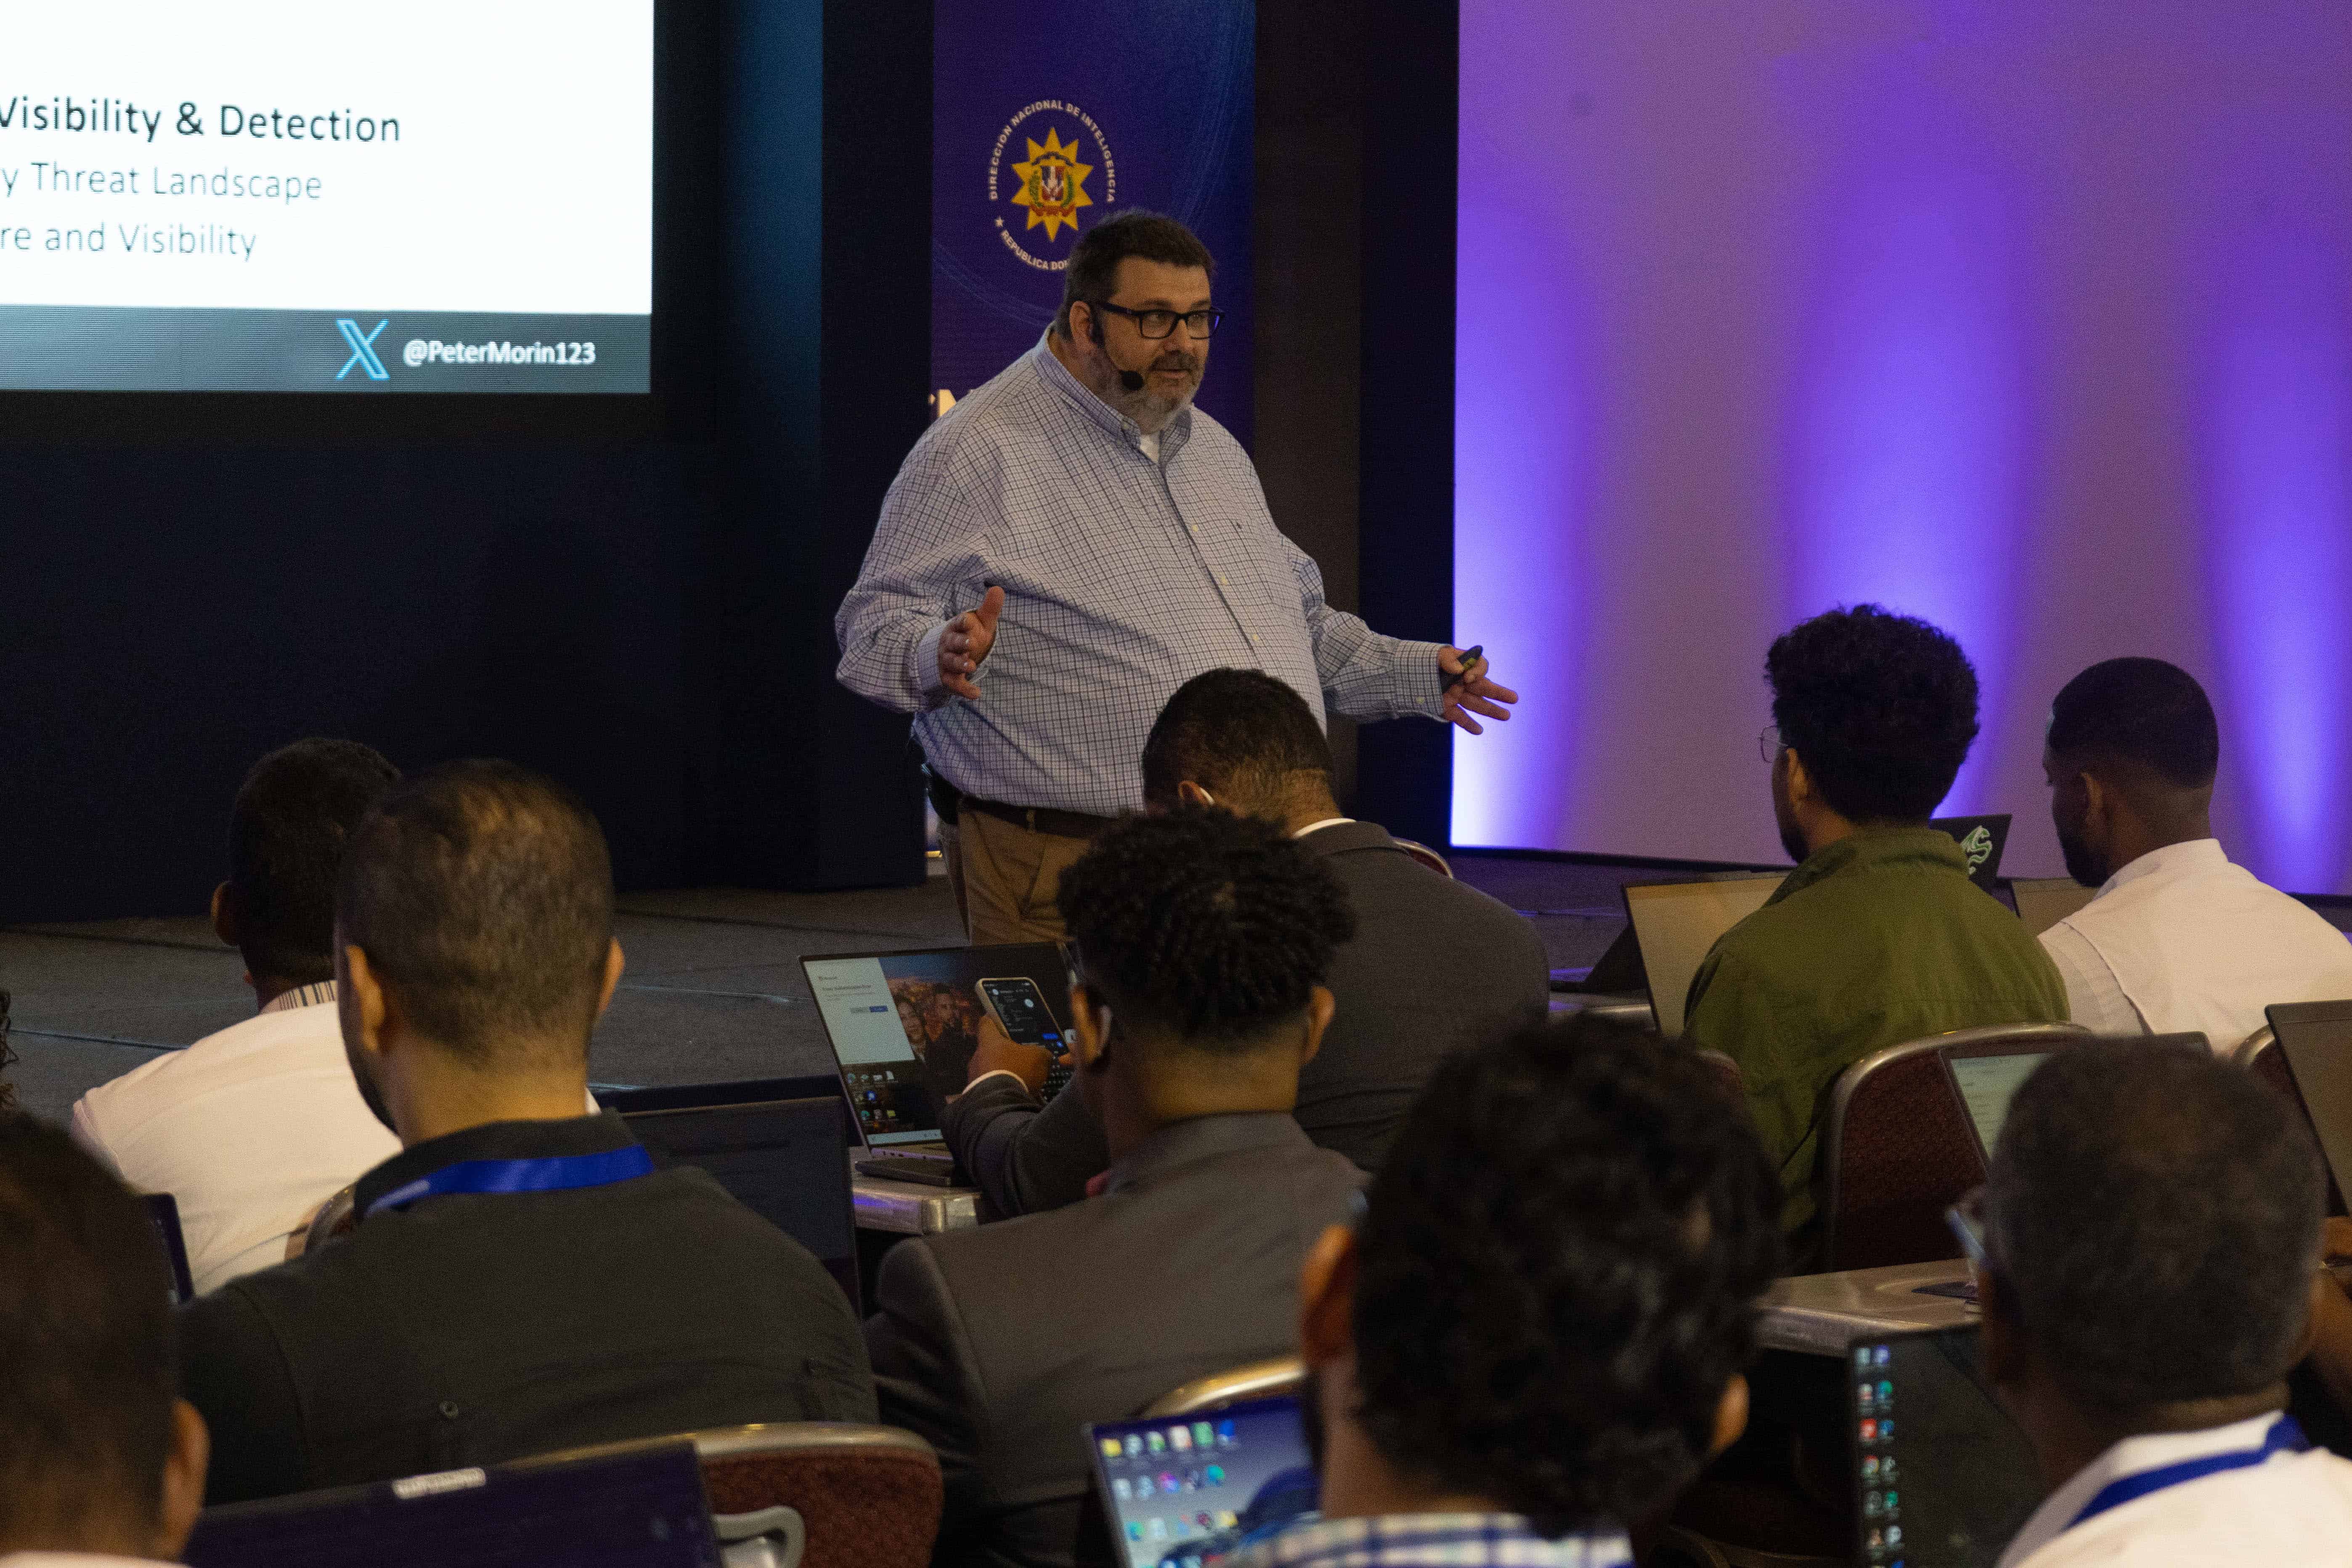
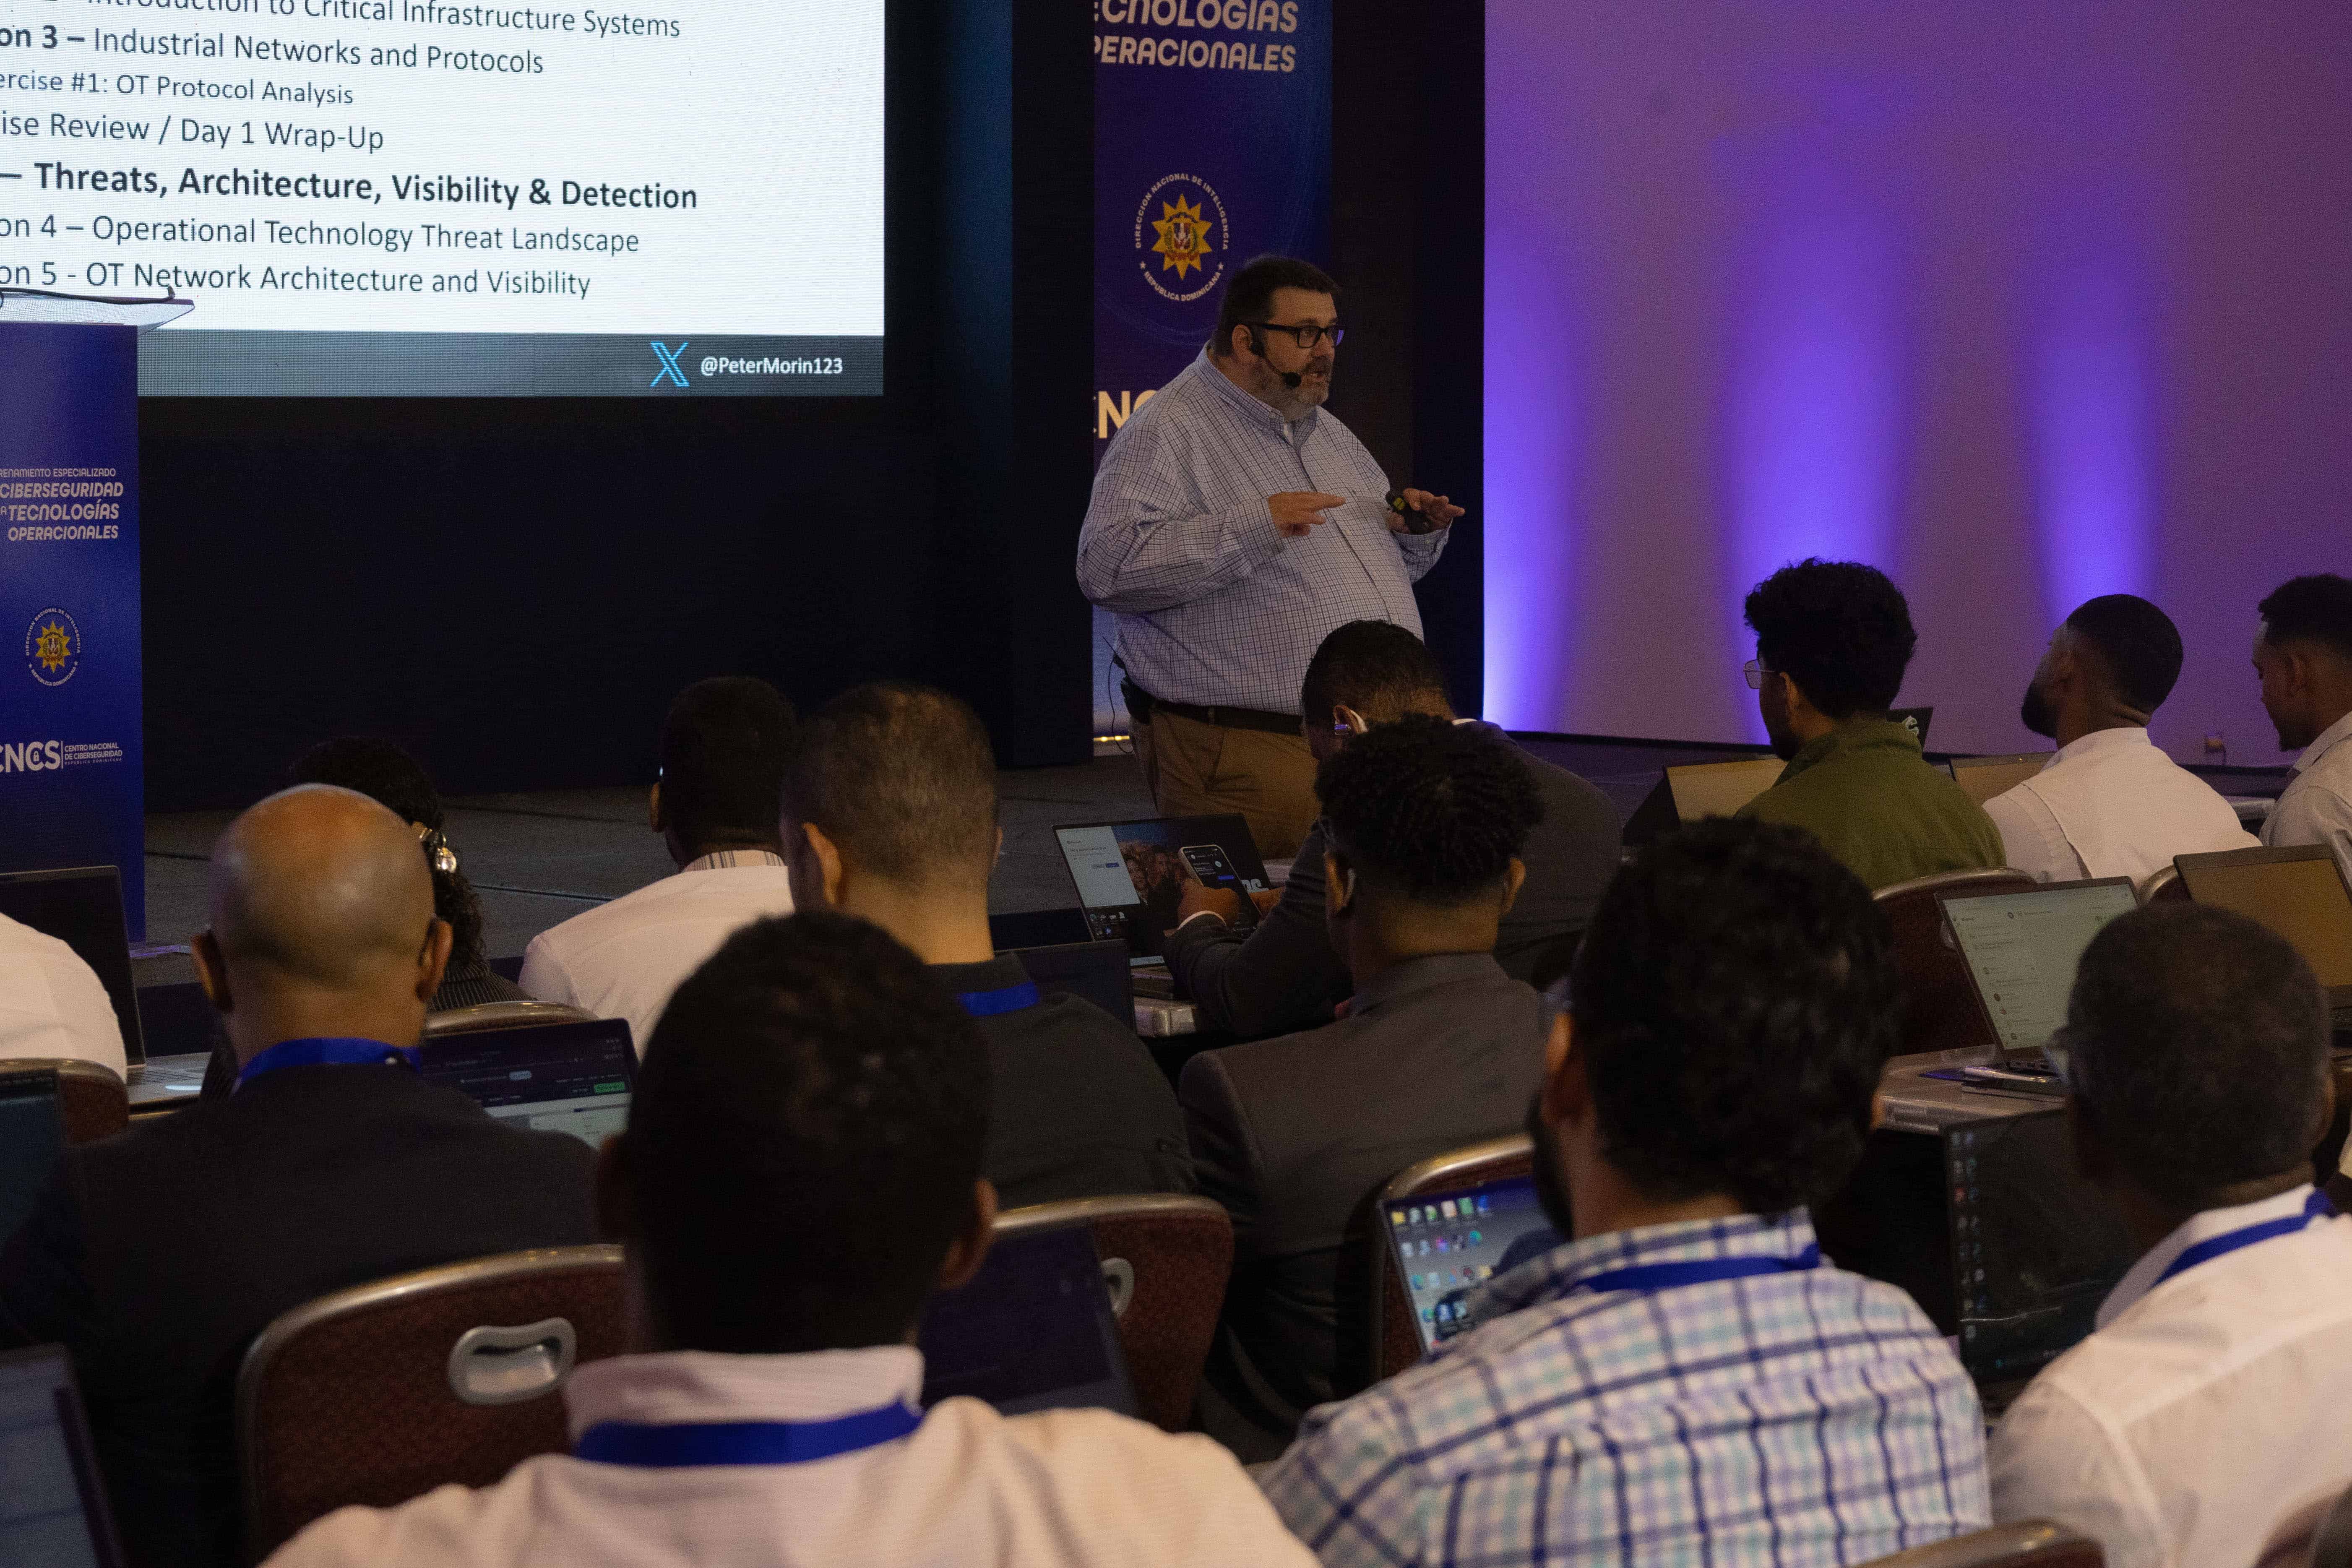
Como ejemplo citó la prueba conocida como Aurora Generator Test, realizada en 2007 en Estados Unidos.
El experimento buscaba demostrar, según explicó Morin, si un sistema de control industrial podía ser manipulado mediante código malicioso para provocar que un generador eléctrico perdiera su sincronización con la red.
El objetivo era demostrar que un ataque informático contra un sistema de control industrial no necesariamente se limita a afectar información o computadoras, sino que puede producir efectos físicos sobre equipos industriales.
Morin explicó que el código malicioso utilizado en la prueba tenía apenas unas 30 líneas y que fue empleado contra un generador de aproximadamente 27 toneladas.
El caso Aurora se convirtió así en uno de los ejemplos utilizados para explicar los riesgos asociados a la convergencia entre los sistemas digitales y las infraestructuras físicas.
La demostración también permitió plantear un escenario de mayor escala: qué consecuencias podría tener una manipulación similar contra instalaciones como una central hidroeléctrica u otra infraestructura encargada de producir o distribuir electricidad.
El caso resulta relevante porque muestra que una amenaza informática contra un sistema OT puede trascender el ámbito digital. El objetivo de un atacante no tendría que limitarse al robo o destrucción de información: la manipulación de los sistemas de control puede afectar directamente el funcionamiento de equipos físicos y, con ello, servicios esenciales.
Ciberseguridad e ingeniería deben trabajar de manera coordinada
Otro de los puntos abordados por el conferencista fue la necesidad de que los especialistas en ciberseguridad y los ingenieros encargados del funcionamiento de las infraestructuras críticas trabajen de manera coordinada y no esperen a que ocurra un ataque para establecer una respuesta conjunta.
De acuerdo con Morin, la seguridad de los sistemas OT requiere reunir a quienes conocen el funcionamiento de las infraestructuras industriales con quienes tienen conocimientos sobre ciberseguridad y amenazas informáticas.
Mientras los profesionales de ciberseguridad se encargan de recopilar información sobre posibles amenazas y detectar ataques, los ingenieros tienen como prioridad mantener operativos sistemas como plantas eléctricas, redes de distribución de agua y sistemas de transporte.
El problema surge cuando ambos grupos trabajan de manera aislada.
"Los profesionales de ciberseguridad están recopilando inteligencia. Saben que se aproxima un ataque. Y los ingenieros están tratando de mantener todo funcionando. No hay un punto de encuentro", explicó.
A su juicio, cuando finalmente ocurre un incidente, las instituciones terminan intentando reunir de manera apresurada la información y los conocimientos de ambas áreas para responder a la emergencia.
Por esta razón, una parte fundamental de la seguridad de los sistemas OT consiste en establecer mecanismos de colaboración entre quienes conocen las amenazas digitales y quienes comprenden el funcionamiento de las infraestructuras industriales.
 Ricardo de la Cruz
Estudiante de Comunicación Social en la Universidad Católica Santo Domingo.